Les équipes e-commerce qui cherchent à servir plusieurs canaux simultanément — site web, application mobile, bornes physiques — se heurtent aux mêmes limites des plateformes monolithiques : couplage fort entre front-end et back-end, cycles de déploiement entremêlés, surface d'exposition élargie aux données de paiement. Le headless commerce et la tokenization répondent chacun à l'une de ces contraintes. Combinés, ils forment une architecture agile, performante et conforme aux standards de sécurité en vigueur.
Comprendre le headless commerce
Dans une plateforme monolithique classique — PrestaShop, WooCommerce non découplé, Magento 1 — le front-end et le back-end partagent le même cycle de déploiement, le même modèle de données et souvent le même serveur. Modifier un template HTML peut déclencher une régression sur la logique de calcul des taxes ; ajouter un champ en base impose un redéploiement complet de l'ensemble du système.
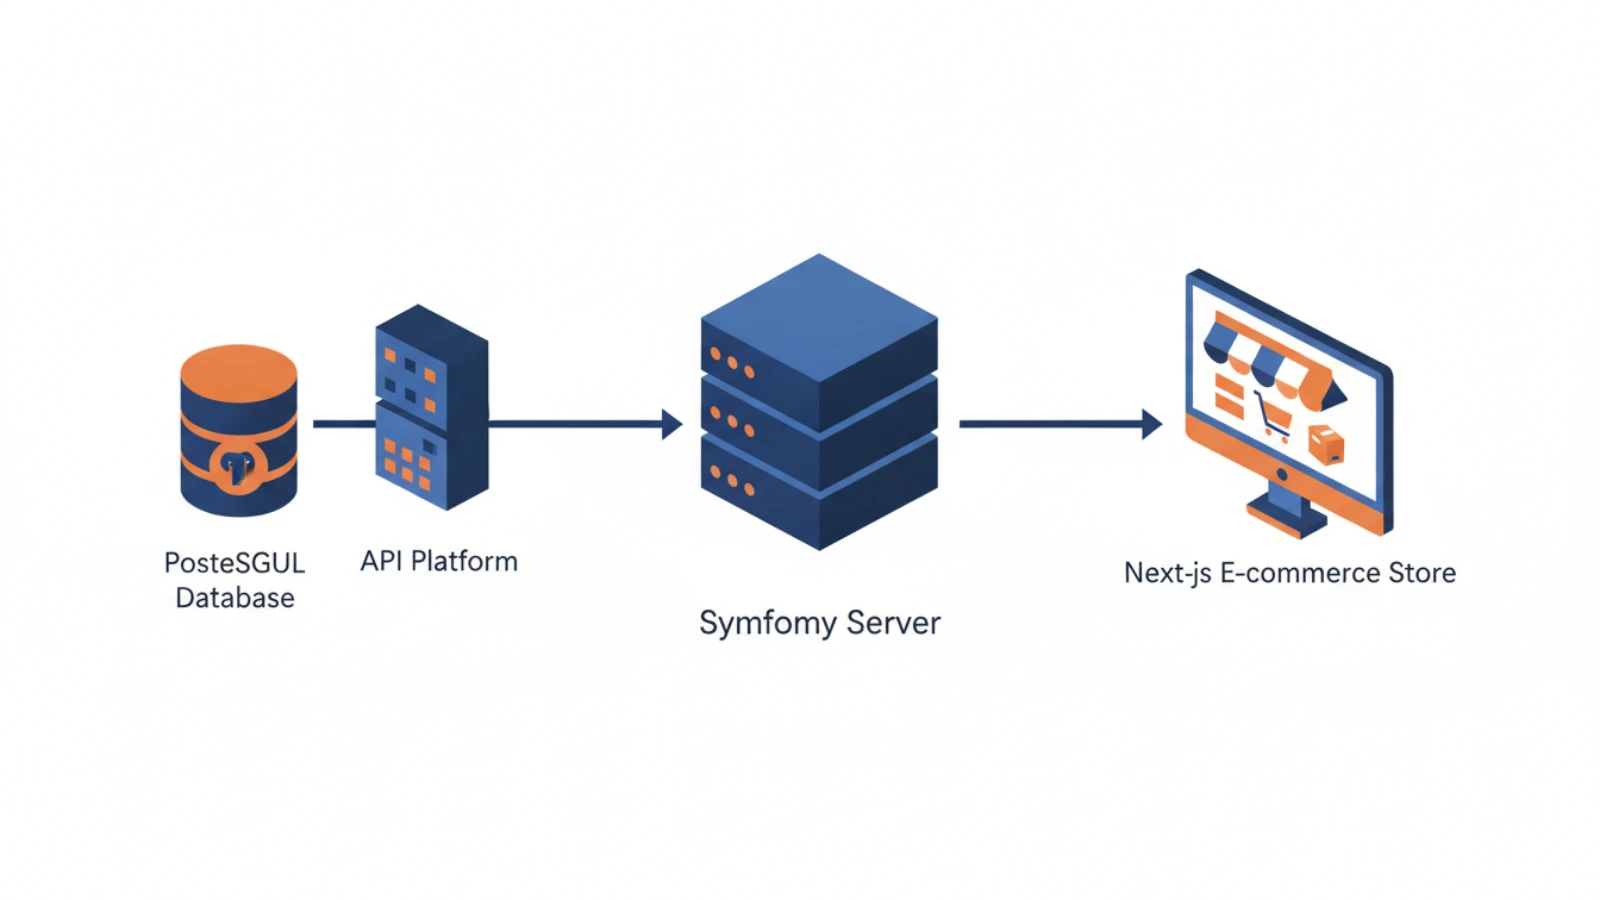
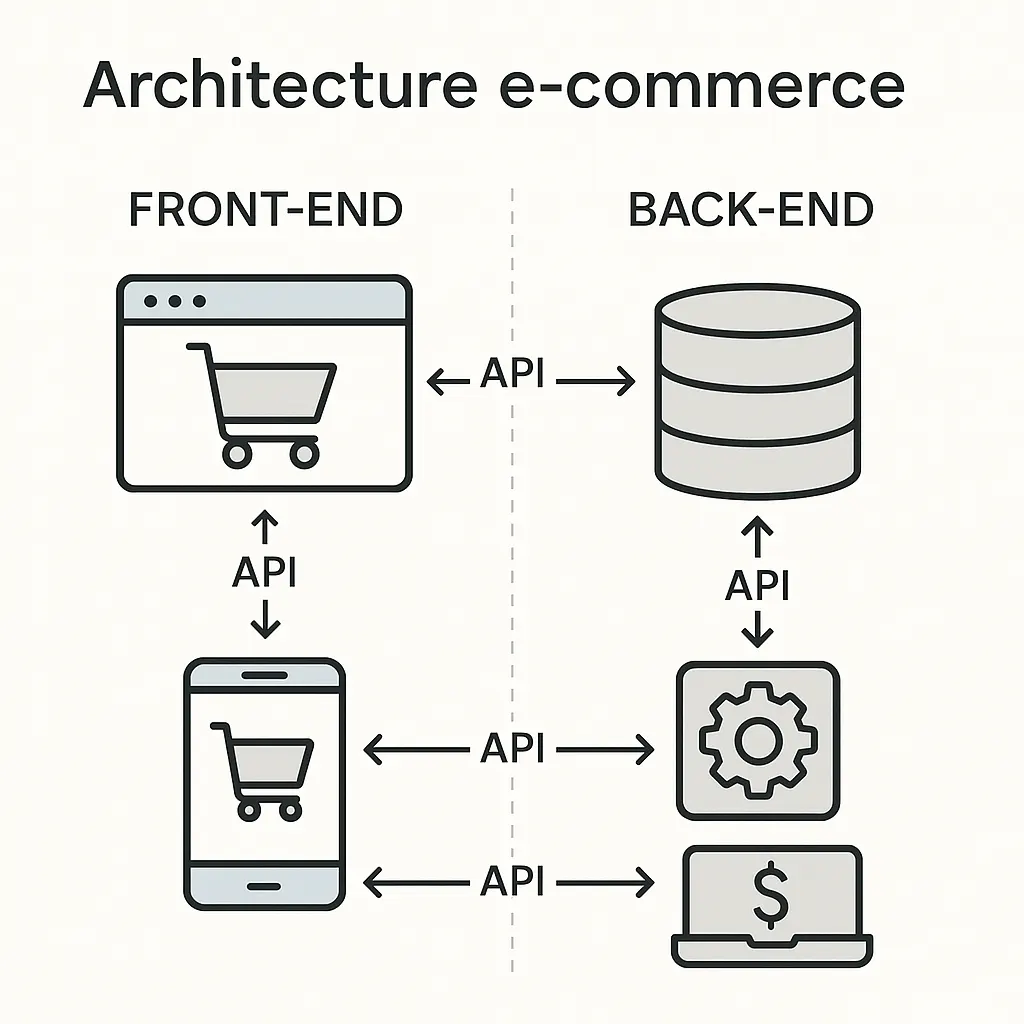
Le headless commerce rompt ce couplage. Le back-end (catalogue, stock, règles promotionnelles, commandes, paiements) expose uniquement des API REST ou GraphQL. Le front-end — un framework React, Vue.js ou Next.js — consomme ces API de façon indépendante, avec son propre cycle de release et sa propre infrastructure d'hébergement. Les deux couches peuvent évoluer sans se bloquer mutuellement.
Ce découplage ouvre plusieurs capacités concrètes :
- Omnicanalité native : la même API alimente le site web, l'application iOS/Android, les kiosques en magasin et les intégrations voice, sans duplication de logique métier.
- Performances CDN : le front-end statique ou hybride est distribué depuis le nœud réseau le plus proche de l'utilisateur, réduisant les temps de chargement de façon significative.
- Cycles de déploiement indépendants : une refonte graphique n'implique plus de gel du back-end, et une migration de PSP n'impose plus de régression visuelle.
- Scalabilité par service : le moteur de recherche, le panier et le module de recommandation peuvent chacun évoluer en capacité selon leur charge propre.
- Flexibilité technologique : vous n'êtes plus liés à un écosystème de modules propriétaires ni à un thème imposé par la plateforme.
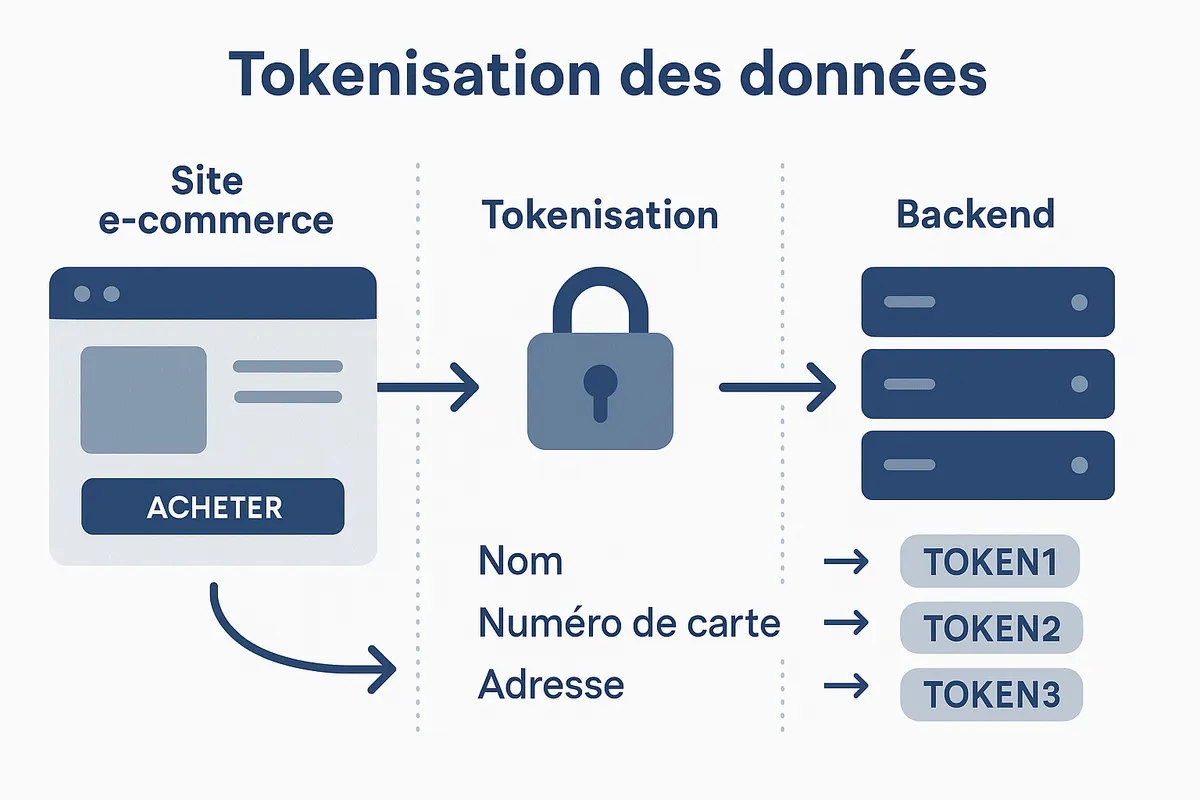
La tokenization : sécuriser les données sensibles en transit
Dans une architecture exposée via APIs, les données sensibles — numéros de carte bancaire, IBAN, identifiants clients — circulent entre plusieurs services : front-end, back-end, PSP (prestataire de services de paiement), ERP. Chaque point de transit représente une surface d'attaque potentielle, ce qui complexifie la conformité et la surveillance.
La tokenization réduit cette surface en remplaçant la donnée sensible par un token opaque, sans valeur en dehors du système qui l'a émis. À la différence du chiffrement symétrique, le token ne peut pas être inversé sans accès au coffre-fort du prestataire de tokenisation : même intercepté lors d'un transit, il est inutilisable par un attaquant.
Cette approche est au cœur de la conformité PCI DSS (Payment Card Industry Data Security Standard). La norme exige que tout système qui stocke, traite ou transmet des données de titulaire de carte soit audité selon un référentiel strict. La tokenization réduit le périmètre de cet audit en sortant les données brutes de votre infrastructure applicative. La bibliothèque officielle du PCI Security Standards Council liste les versions en vigueur des standards PCI DSS et les guides d'implémentation associés.
Comment les deux approches se combinent
Dans une architecture headless avec tokenization, les flux de paiement suivent généralement le schéma suivant :
- Saisie côté client : le composant de paiement — Stripe Elements, Braintree Drop-in UI, Adyen Web Components — est rendu directement par le PSP sous forme d'iframe ou de widget JavaScript. Les données de carte ne traversent jamais votre serveur applicatif.
- Émission du token : le composant PSP génère un token unique représentant la carte saisie. Votre front-end transmet ce token (et uniquement lui) à votre API back-end.
- Confirmation via API : votre back-end reçoit le token, appelle l'API du PSP pour autoriser ou capturer le paiement, et enregistre uniquement le résultat de la transaction — jamais les données de carte brutes.
- Gestion des identités : les sessions utilisateur peuvent être tokenisées via OAuth 2.0 et OpenID Connect, ce qui évite de stocker des informations personnelles dans des cookies non sécurisés.
Le choix du protocole d'API conditionne la façon dont ces tokens sont transmis et vérifiés à chaque requête. Notre article GraphQL vs REST : quelle API choisir pour un e-commerce détaille les arbitrages techniques selon votre contexte de charge et votre modèle de données.
Quelles plateformes headless choisir en 2026 ?
Le marché des solutions headless s'est structuré autour de plusieurs options selon le profil technique et les contraintes opérationnelles :
- Medusa.js : open source, Node.js, pensée pour les équipes qui veulent maîtriser leur code de bout en bout. Adaptée aux boutiques avec des règles promotionnelles et des workflows de commande complexes.
- Commerce Layer : API-first, multi-devise et multi-région, pour les marques qui opèrent sur plusieurs marchés géographiques avec des catalogues localisés et des règles fiscales différentes.
- Sylius : basé sur Symfony, fortement personnalisable, apprécié des équipes PHP qui veulent exposer une API sur une logique métier existante. Notre comparatif Sylius vs PrestaShop précise les critères de choix selon votre contexte de migration.
- Shopify Storefront API : compromis entre la robustesse d'une plateforme SaaS et la liberté d'un front-end custom. Pertinent pour les marques qui souhaitent éviter la gestion d'infrastructure back-end.
Le choix de la plateforme back-end ne peut pas être dissocié du framework front-end (Next.js, Nuxt, Astro) ni de la stratégie de rendu (SSR, ISR, SSG). Ces trois décisions conditionnent ensemble vos performances SEO, votre coût d'hébergement et la complexité opérationnelle du système cible.
Cas d'usage représentatifs
Ces architectures se déclinent concrètement sur plusieurs types de projets :
- Abonnements et paiements récurrents : le token de carte est conservé chez le PSP entre deux échéances. Votre back-end déclenche les relances sans jamais manipuler de données bancaires brutes, ce qui simplifie l'audit PCI.
- Marketplace B2B multi-vendeur : chaque vendeur dispose de son propre sous-compte PSP (Stripe Connect ou équivalent). Les virements inter-partis sont routés par token sans que la marketplace n'ait accès aux coordonnées bancaires des marchands.
- Paiement mobile rapide : Apple Pay et Google Pay génèrent un token réseau côté appareil (DPAN). Votre API headless reçoit ce token et le transmet directement au PSP, sans étape de saisie supplémentaire pour l'utilisateur.
- Tunnel de commande sur mesure : un front Next.js pilote un panier headless et appelle Stripe Elements pour tokeniser la carte en temps réel. L'ensemble de la séquence reste dans le périmètre PCI SAQ A, le niveau de conformité le plus accessible pour les marchands.
Points de vigilance avant de migrer
Le passage à une architecture headless est une décision structurante qui demande une évaluation rigoureuse en amont :
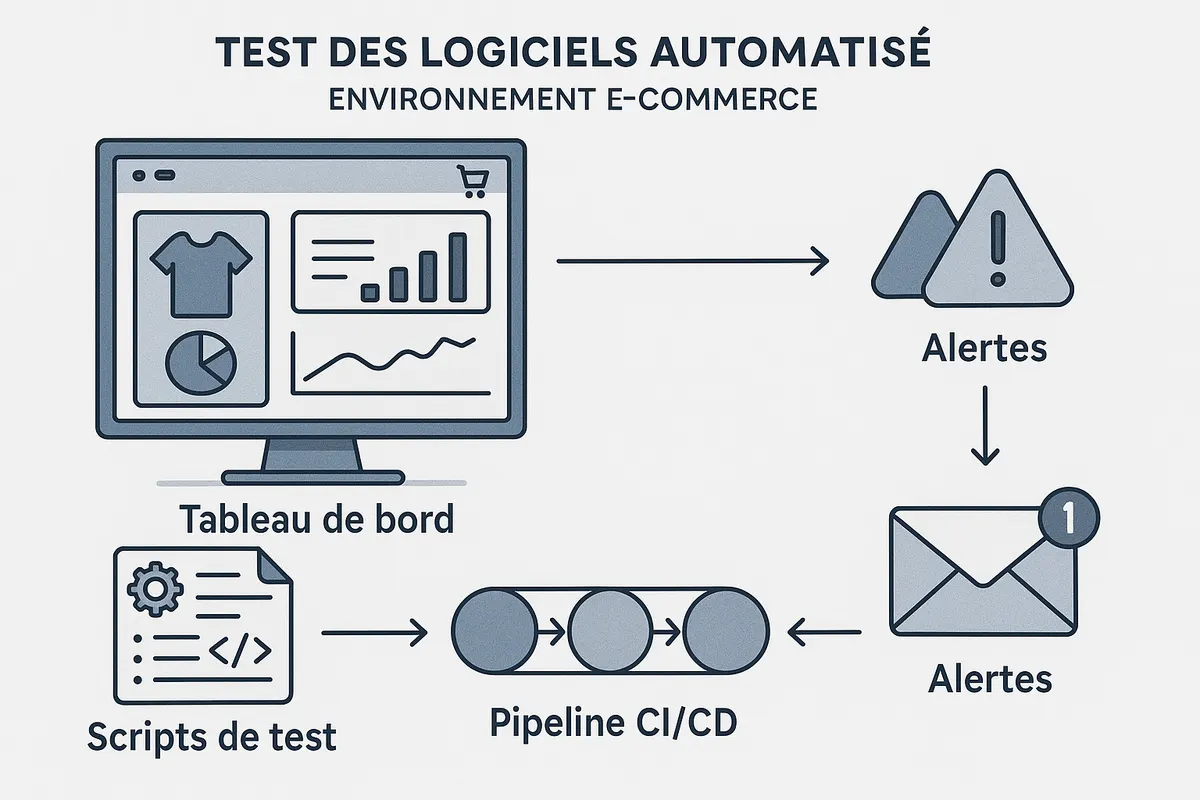
- Complexité opérationnelle accrue : plusieurs services indépendants (front, API, CMS headless, PSP) impliquent des pipelines CI/CD maîtrisés et une culture DevOps dans l'équipe. Une organisation qui n'a jamais géré de déploiement découplé doit prévoir une montée en compétences.
- SEO et rendu serveur : un front React rendu côté client uniquement ne sera pas correctement indexé par les moteurs. Le SSR (Server-Side Rendering) ou l'ISR (Incremental Static Regeneration) doit être configuré dès la phase de conception. Notre guide sur l'ISR avec Next.js couvre les paramètres essentiels de configuration.
- Conformité dès la conception : intégrer la tokenization après coup est toujours plus coûteux qu'une intégration native. La bonne pratique est d'inclure le composant de paiement PSP dès la phase de maquettage du tunnel de commande.
- Compatibilité des outils métier : ERP, CRM, outils de fidélité — chaque brique doit disposer d'un connecteur API documenté et maintenu. Notre checklist sécurité e-commerce (HTTPS, SSL, RGPD, PCI-DSS) liste les contrôles à appliquer à chaque point d'intégration.
Chez Webntricks, nous cadrons et livrons ce type d'architecture de bout en bout — de la conception du schéma d'API à la mise en production sur infrastructure supervisée. Si vous souhaitez évaluer la faisabilité d'une migration headless ou auditer votre niveau de conformité PCI DSS actuel, consultez notre page Expertises & Pratiques ou prenez contact pour un échange sans engagement.
Questions fréquentes
Commerce headless et CMS traditionnel : quelle différence ?
Un CMS traditionnel couple front-end et back-end dans le même système de déploiement. Le headless sépare les deux couches : le back-end expose une API, le front-end la consomme indépendamment. Résultat : plus de liberté technologique, des cycles de mise à jour séparés et la possibilité de servir plusieurs canaux (web, mobile, voice) depuis la même source de données.
La tokenisation est-elle obligatoire en headless ?
Elle n'est pas techniquement obligatoire, mais elle est fortement recommandée dès que des données de paiement ou des identités clients transitent entre plusieurs services via API. Sans tokenisation, chaque service qui touche à ces données entre dans le périmètre d'audit PCI DSS, ce qui alourdit considérablement la conformité et la surveillance.
Quels outils back-end sont compatibles avec la tokenization ?
La tokenization s'intègre via l'API du PSP choisi (Stripe, Braintree, Adyen), indépendamment du back-end e-commerce. Medusa.js, Sylius, Commerce Layer et Shopify Storefront API proposent tous des connecteurs natifs ou des guides d'intégration avec les principaux PSP. L'orchestration peut être gérée via une couche middleware Node.js, Symfony ou une API Platform.