Portail client B2B Symfony et Next.js : fonctionnalités et architecture
Un portail client B2B n'est pas un e-commerce avec un formulaire de connexion : c'est une plateforme métier pilotant des rôles hiérarchiques, des tarifs contractuels négociés et une synchronisation ERP bidirectionnelle. Cet article détaille l'architecture complète pour le développer avec Symfony 7, API Platform 3 et Next.js, et ce qui différencie cette stack des SaaS génériques.
B2B vs e-commerce classique : les différences structurelles
Un site e-commerce public sert des milliers de clients avec des règles tarifaires uniformes. Un portail B2B sert quelques dizaines à quelques centaines de comptes entreprise, chacun avec ses propres conditions négociées : prix dégressifs, encours autorisés, listes d'acheteurs habilités et workflows d'approbation. Trois implications techniques directes :
- Identité multi-entité : un utilisateur appartient à une organisation et hérite de ses règles de tarification, de ses limites de commande et de ses accès catalogue.
- Flux asynchrones vers l'ERP : commandes, devis et factures transitent vers l'ERP ; en retour, stock et encours sont mis à jour en quasi-temps réel sans intervention manuelle.
- Workflows d'approbation internes : une commande dépassant un seuil paramétrable ne se valide pas immédiatement — elle passe par un circuit de validation propre à l'organisation cliente.
Ces contraintes rendent une solution SaaS générique insuffisante dès que les conditions tarifaires et les circuits de validation varient d'un compte à l'autre. C'est là qu'une architecture sur mesure s'impose.
Fonctionnalités indispensables d'un portail B2B
Authentification multi-rôles et SSO
Le portail gère au minimum trois catégories de rôles : l'acheteur qui passe commande dans les limites définies, le valideur qui approuve au-delà d'un seuil paramétrable, et le comptable qui consulte les factures et surveille l'encours. Un SSO (Single Sign-On) via SAML 2.0 ou OpenID Connect permet d'intégrer l'annuaire Active Directory du client sans créer de mots de passe supplémentaires. Avec Symfony, le composant Security implémente nativement la hiérarchie de rôles et le voter pattern pour les règles métier complexes — par exemple, un acheteur ne peut commander que sur les fournisseurs autorisés par son organisation.
Suivi des commandes et historique de facturation
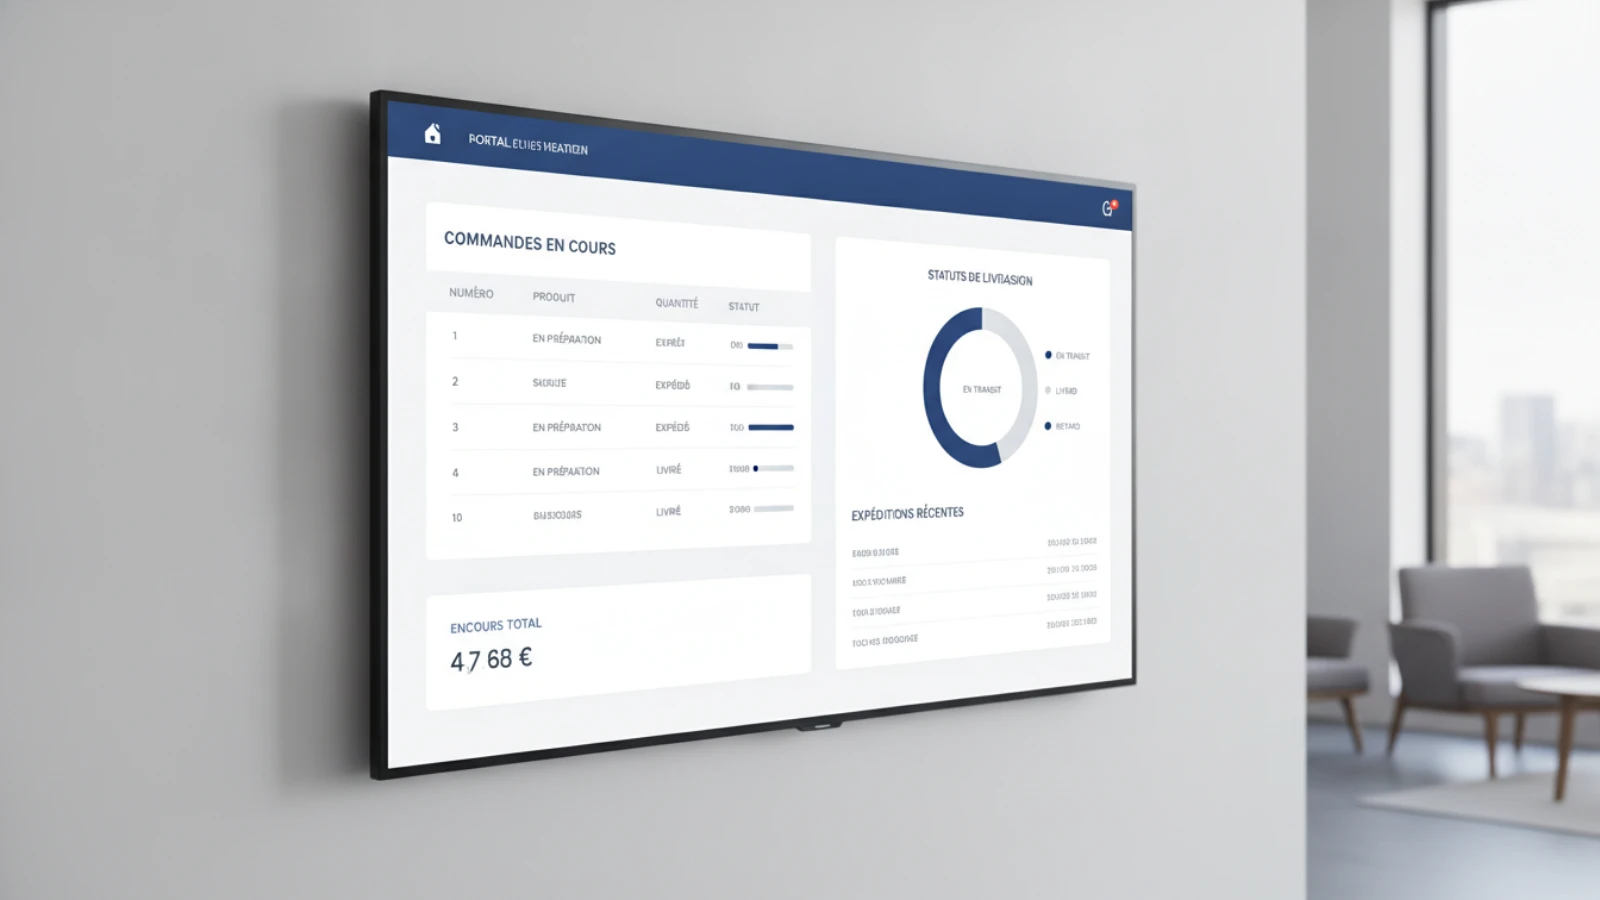
Chaque compte visualise ses commandes en cours avec leur statut de livraison et télécharge l'historique des factures. Ces données sont lues depuis l'ERP via l'API : le portail n'est pas la source de vérité, il en est la vue consolidée. Un cache Redis absorbe les pics de consultation lors des ouvertures de session matinales, sans multiplier les appels ERP.
Catalogue avec tarifs personnalisés
Les prix contractuels sont stockés côté ERP ou dans une table de prix dédiée, liée à l'identifiant du compte client. L'API retourne un catalogue filtré selon le profil de l'utilisateur connecté : les références non référencées pour un compte n'apparaissent pas dans les résultats, évitant toute fuite d'information tarifaire entre clients concurrents.
Tableau de bord KPI et module de devis
Les responsables de compte accèdent à une vue synthétique : chiffre d'affaires cumulé, encours en cours et délai moyen de traitement. Ces agrégats sont précalculés via Redis ou un job nocturne pour éviter des requêtes ERP à chaque chargement de page.
Le module de devis permet de créer une demande directement dans le portail, de la soumettre à un valideur si le montant dépasse le seuil paramétrable, puis de la convertir en commande. Chaque transition génère un événement horodaté dans l'audit log — ce qui simplifie les audits comptables de fin d'exercice.
Architecture headless : Symfony + API Platform + Next.js
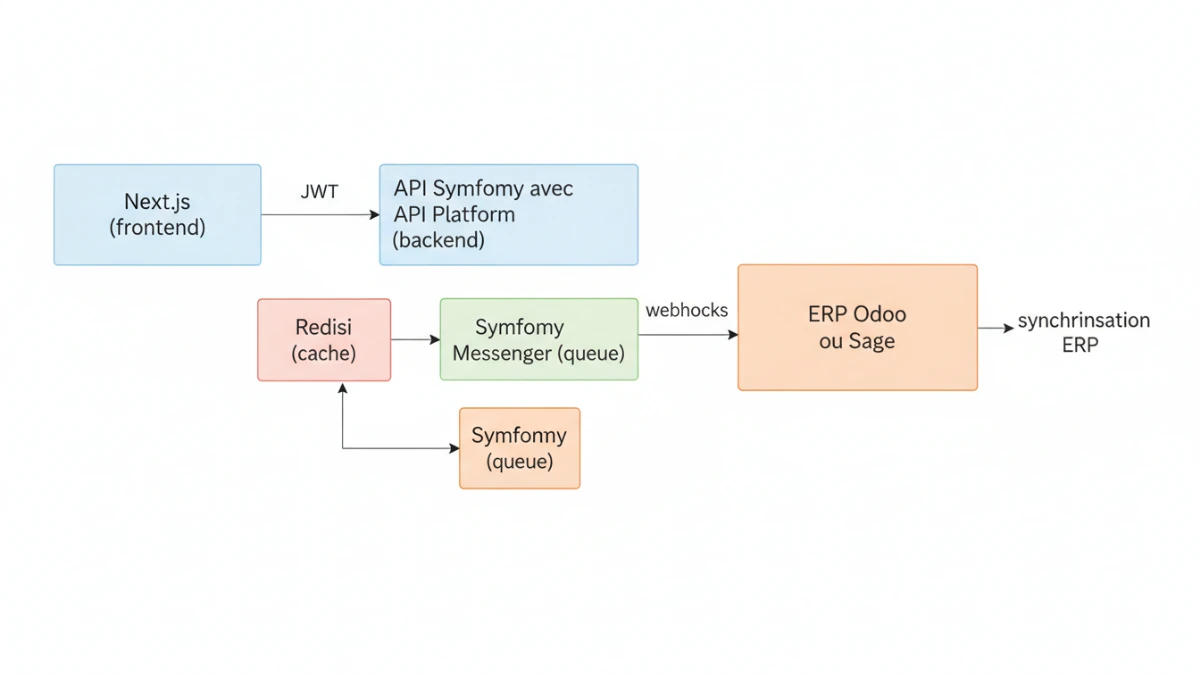
Flux JWT, refresh token et rôles hiérarchiques
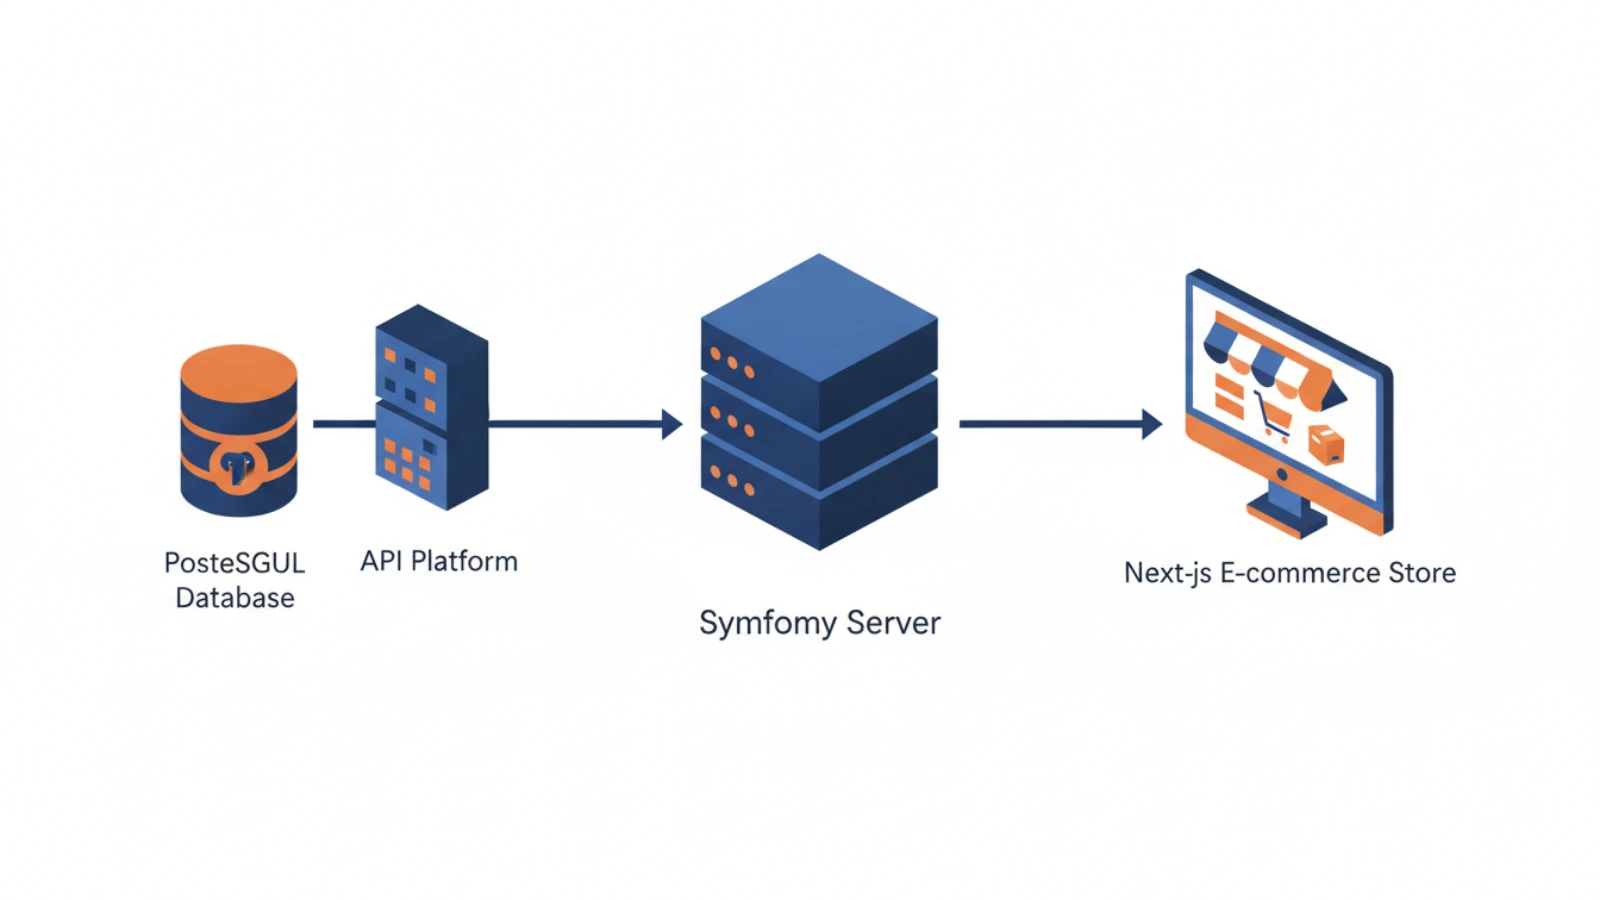
L'API backend est exposée via API Platform 3, qui génère automatiquement les endpoints REST et la documentation OpenAPI. Deux options pour l'authentification par token : LexikJWTAuthenticationBundle pour une implémentation JWT directe, ou OpenID Connect — recommandé par la documentation officielle d'API Platform pour les architectures nécessitant robustesse et interopérabilité maximale.
Le flux d'authentification suit ces étapes :
- Le front Next.js envoie les identifiants sur l'endpoint d'authentification ; l'API retourne un access token à courte durée de vie et un refresh token stocké en cookie httpOnly pour contrer le vol par XSS.
- Chaque requête API inclut l'access token dans l'en-tête Authorization.
- Le payload JWT embarque les rôles de l'utilisateur et l'identifiant de l'organisation sous forme de custom claims.
- Les voters Symfony vérifient l'appartenance organisation → ressource avant toute réponse API — jamais côté front seul.
La courte durée de vie de l'access token limite la fenêtre d'exposition en cas de compromission : un token intercepté ne peut être utilisé que quelques minutes avant d'expirer.
Communication temps réel : webhooks et Server-Sent Events
- Webhooks sortants : dès qu'une commande est confirmée, l'API envoie une notification HTTP vers l'ERP. Symfony Messenger avec un transport Redis ou RabbitMQ garantit la livraison en cas d'indisponibilité momentanée, avec retry automatique et backoff exponentiel.
- Server-Sent Events (SSE) : le front Next.js maintient une connexion streaming pour recevoir les mises à jour de statut de commande sans polling. Une Route Handler Next.js en streaming relaye les événements publiés sur Redis Pub/Sub, sans état côté serveur applicatif.
Synchronisation ERP : flux entrants et sortants
La synchronisation bidirectionnelle suit un contrat d'interface stable entre le portail et l'ERP :
| Flux | Direction | Déclencheur | Transport |
|---|---|---|---|
| Stock et prix | ERP → portail | Cron périodique | API REST ou EDI |
| Création commande | Portail → ERP | Confirmation acheteur | Webhook + queue Messenger |
| Statut livraison | ERP → portail | Changement de statut ERP | Webhook entrant |
| Factures | ERP → portail | Facturation ERP | API pull nocturne |
Le portail conserve une copie locale en cache (PostgreSQL + Redis) pour absorber les indisponibilités ERP sans dégrader l'expérience des acheteurs. Des ERP comme Odoo, Sage et Dolibarr exposent des APIs REST documentées qui simplifient cette intégration.
Sécurité et conformité
Les portails B2B traitent des données contractuelles sensibles. Trois niveaux de protection couvrent les risques courants :
- Authentification à deux facteurs (2FA) : les comptes valideurs et comptables activent un TOTP (Time-based One-Time Password), ajoutant une couche de vérification indépendante du mot de passe.
- Audit log immuable : chaque action sensible — connexion, commande, modification de prix, changement de rôle — est enregistrée avec horodatage, identifiant utilisateur et identifiant d'organisation.
- Isolation multi-tenant et contrôle d'accès : chaque requête Doctrine filtre automatiquement sur l'identifiant d'organisation via un listener global. La documentation Auth0 sur l'architecture B2B recommande de transporter les données de contrôle d'accès dans des custom claims JWT plutôt que dans les scopes OAuth2, qui sont réservés à la délégation d'accès entre services.
Stack recommandée et DevOps
- Backend : Symfony 7.2 LTS + API Platform 3.3 + PostgreSQL 16 + Redis 7
- Frontend : Next.js 15 (App Router) + TypeScript + Tailwind CSS
- Queue : Symfony Messenger avec transport Redis ou RabbitMQ
- Reverse proxy : Nginx avec rate-limiting par IP et par identifiant d'organisation
- CI/CD : GitHub Actions → build Docker multi-stage → déploiement sur VPS ou Kubernetes
Un VPS dédié (8 vCPU, 32 Go RAM) couvre la majorité des portails jusqu'à quelques centaines d'utilisateurs actifs simultanés. Au-delà, un déploiement Kubernetes avec scaling horizontal des pods API Platform est préférable pour maintenir les SLO de réponse sous charge.
Budget et délais selon le niveau de complexité
| Niveau | Périmètre fonctionnel | Délai estimé |
|---|---|---|
| Essentiel | Authentification, commandes, historique, catalogue personnalisé | 8 à 12 semaines |
| Avancé | + Devis, workflow d'approbation, tableau de bord KPI, SSE | 14 à 20 semaines |
| Intégré | + Synchronisation ERP, SSO SAML, audit log, 2FA | 22 à 32 semaines |
Ces délais supposent une équipe de deux développeurs et une API ERP documentée disponible dès le démarrage. L'intégration ERP est souvent le facteur limitant : contractualisez le format des échanges avant de lancer le développement technique, sous peine d'allonger significativement les délais de livraison.
Webntricks accompagne les entreprises dans la conception et le développement de portails clients B2B sur mesure, de l'architecture JWT à la mise en production. Consultez la pratique Portails métier pour un premier cadrage ou explorez comment nous exposons les données métier via nos APIs et micro-services. Pour les fondations de l'architecture Symfony côté B2B, l'article sur l'e-commerce B2B avec Symfony et API Platform couvre les patterns communs aux deux contextes.